
Tõnu Väät: e-kaubanduses saavad kasumist rääkida väga vähesed
Eesti e‑kaubanduse sektori 2025. aasta võtmesõnad olid ellujäämine, konkurentsi surve ja küberohud. Aasta viimases saates arutavad Eesti E‑kaubanduse Liidu juht Tõnu Väät ja CERT‑EE juht Taavi Kupper, kuidas karm rahvusvaheline hinnasurve ning kasvav pettuste hulk mõjutavad e‑kaupmeeste toimetulekut.
Loe AI kokkuvõtet
Eesti e-kaubanduse sektori 2025. aasta võtmesõnad on ellujäämine, konkurentsi surve ja küberohud, selgub "E-kaubanduse areng ja tulevik" saatest. Tõnu Väät ja Taavi Kupper arutavad, kuidas rahvusvaheline hinnasurve ning pettuste kasv mõjutavad e-kaupmeeste toimetulekut. Räägitakse, kuidas kolmandatest riikidest saabuvad odavad pakid ohustavad Euroopa ettevõtteid ja miks 3-eurone maks pole piisav lahendus. Saates antakse nõu, kuidas ära tunda petulehti, usaldada Eesti ettevõtteid ning teha turvalisusinvesteeringuid. Saadet juhib Kuldar Kullassepp.
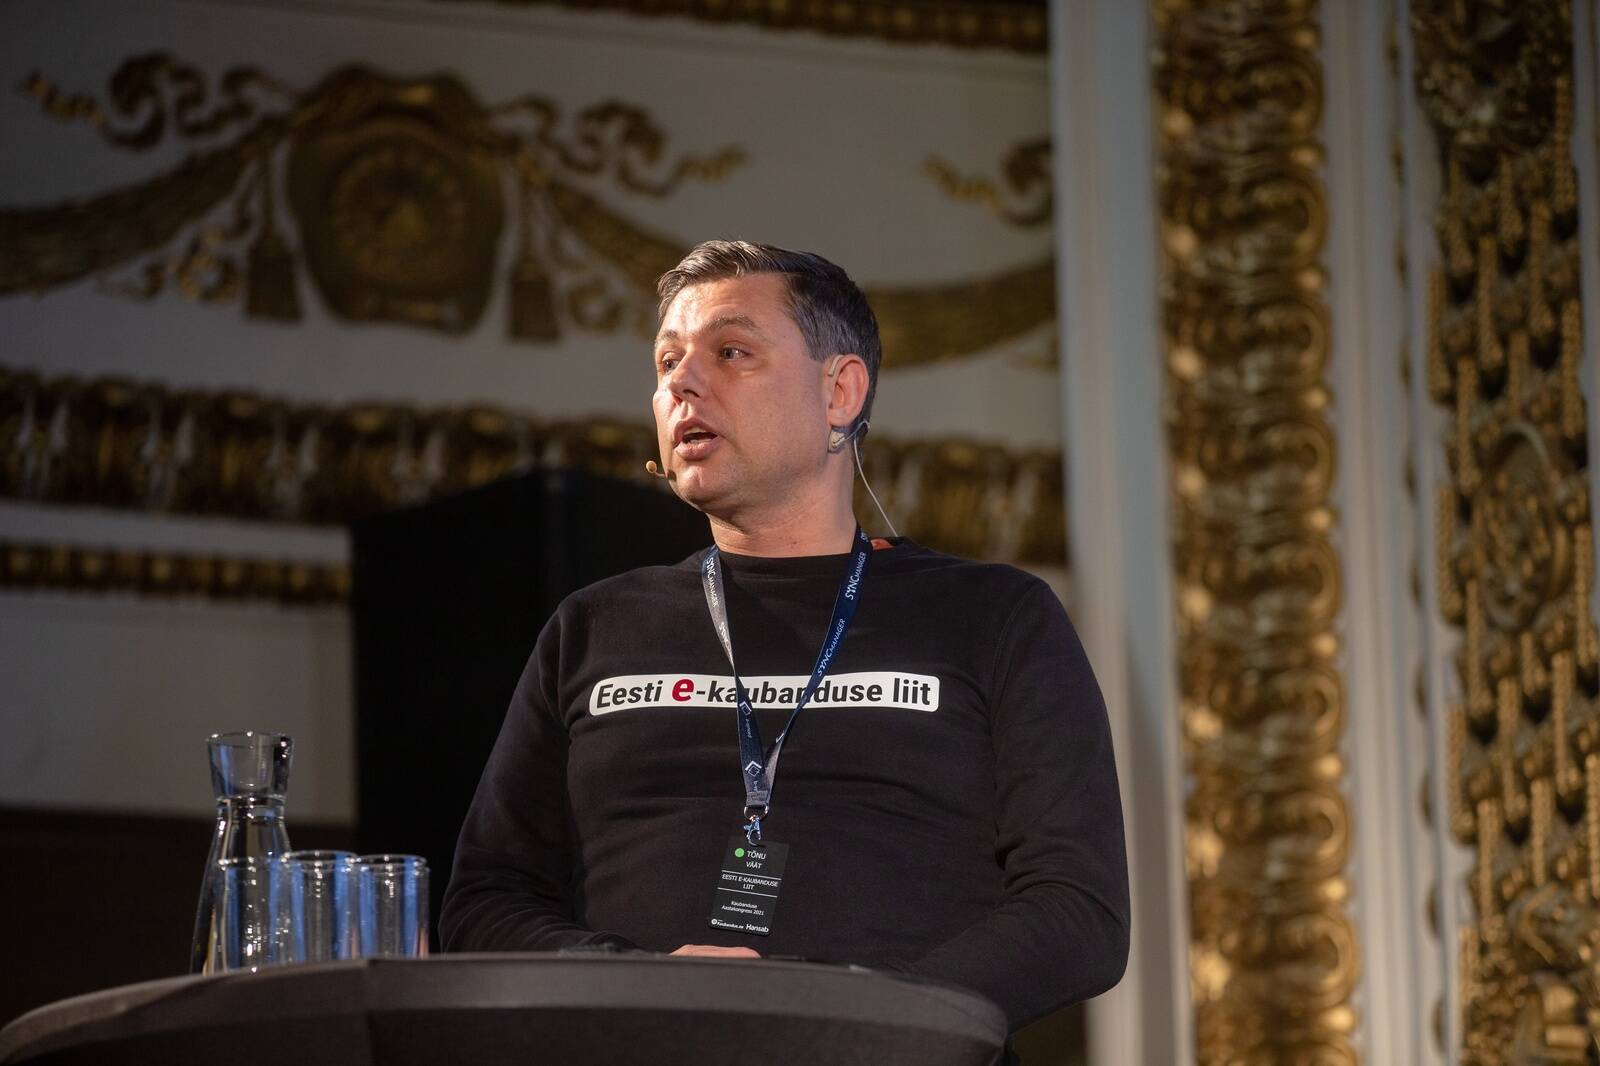
E-kaubanduse aasta lõpp ei toonud sektori tegijatele rõõmsaid numbreid, vaid pigem kainestava arusaamise, et senine kasvumudel enam ei tööta. Kuigi tellimuste ja pakimahtude kasv on jätkunud, on kasum paljudes ettevõtetes kadunud hinnasõtta, kasvavatesse kuludesse ja üha süvenevatesse turvariskidesse.
“Esimene sõna, mis pähe tuleb, on keeruline. Väga vähe on neid ettevõtteid, kes täna räägiksid kasumist. Pigem käib ellujäämisvõitlus,“ rääkis Eesti E-kaubanduse Liidu tegevjuht Tõnu Väät.
Kuigi e-kaubandus on Eestis jätkuvalt kerges kasvus, söövad sisendhindade tõus, tööjõukulud ja rahvusvaheline konkurents kasumi ära. Väät tõi välja, et Euroopa Liitu jõuab igal aastal miljardeid kolmandatest riikidest pärit pakke, millest suur osa jääb sisuliselt kontrollimata. „Kui toodete ohutust ei kontrollita ja makse ei tasuta samadel alustel, siis on selge, et hinnakonkurentsi on Euroopa kaupmehel peaaegu võimatu võita,“ märkis ta. Tema hinnangul ei muuda olukorda kuigi palju ka väiksed lisatasud, sest odavhind jääb tarbija jaoks endiselt ahvatlevaks.
Hinnasurve kõrval on kasvanud ka turvariskid. CRT juhi Taavi Kupperi sõnul ei saa enam rääkida üksikutest juhtumitest, vaid pidevast riskikeskkonnast. „Languse trendi ei ole näha. Rünnakute mass ja keerukus kasvavad ning tihti ei vali enam inimest rünnaku sihtmärki, vaid teeb seda automatiseeritud süsteem,“ ütles Kupper.
Üks suurimaid probleeme on jätkuvalt see, et e-poed ei uuenda regulaarselt oma platvorme, tarkvara ja turvapaiku. Kupper rõhutas, et see on küberrünnete puhul kõige sagedasem sissepääs. „Kui keskkond ei ole ajakohane, on kõik teadaolevad uksed ja aknad pahalasele lahti,“ ütles ta. Tema sõnul ei piisa enam sellest, et pood töötab ja müük toimub. Sama oluline on see, et kogu süsteem oleks pidevalt monitooritud ja ajakohane. „Uuendamata platvorm tähendab otsest finants- ja mainekahju riski,“ lisas Kupper.
Väät tõi välja, et turvalisus jääb sageli tahaplaanile just rahapuuduse tõttu. „E-poodi nähakse tihti kui ühekordset projekti – teeme valmis ja müük hakkab jooksma. Tegelikult on e-pood nagu füüsiline pood, kus on iga kuu kulud ja kus tuleb pidevalt investeerida,“ selgitas ta. Tema sõnul on turvauuenduste edasilükkamine üks levinumaid vigu. „Mõeldakse, et see on järjekordne kulu, aga andmete vargus või süsteemi ülevõtmine võib ettevõttele saatuslikuks saada,“ ütles Väät.
Turvarisk ei piirdu vaid tehnilise poolega. Üha suuremaks probleemiks on muutunud ka e-poodide kloonimine ja petulehtede levik, eriti sotsiaalmeedia kaudu. Väät nentis, et Facebooki ja Instagrami reklaamides levivad petupoed on muutunud väga veenvaks. „Brändid on tuntud, hinnad uskumatult head ja esmapilgul tundub kõik korrektne. Aga tegelikult on need lehed loodud ainult selleks, et kaardiandmeid kätte saada,“ ütles ta. Tema sõnul reedavad pettuse sageli puudulikud kontaktandmed, vigane keel ja see, et maksta saab vaid kaardiga.
Kupper lisas, et kliendiandmete lekkimine on vaid jäämäe tipp. „Andmetega saab profileerida kliente, ehitada järgmisi rünnakuid ja sihtida nii tarbijaid kui ka ettevõtte äripartnereid,“ selgitas ta. Tema sõnul kasutatakse varastatud andmeid sageli petuarvete saatmiseks või uute pettuste ettevalmistamiseks just perioodidel, mil koormus on suur, näiteks jõulude ajal. „Need on ründajatele ideaalsed hetked, sest süsteemid on pinges ja tähelepanu hajunud,“ ütles Kupper.
Eksperdid rõhutasid, et turvalisus peab olema osa e-poe ülesehitusest algusest peale. „Tihti tehakse ilus ja funktsionaalne keskkond valmis ning alles siis hakatakse mõtlema, kuidas seda turvaliseks teha. Tegelikult peaks turvalisus käima kaasas igas arendusetapis, vundamendist katuseni,“ ütles Kupper. Ta tõi välja, et olulised on ka mitmeastmeline autentimine, tugevad paroolid, ligipääsude piiramine ning rünnakute reaalajas jälgimine.
Kui pettus on juba toimunud, on kiire tegutsemine määrava tähtsusega. Väät rõhutas, et esimene samm peab olema pangaga ühenduse võtmine. „Kaarditehing tuleb kohe vaidlustada ja kaart sulgeda. Euroopa reeglite järgi on väga suur tõenäosus raha tagasi saada, kui reageerida kiiresti,“ ütles ta. Lisaks tuleks juhtunust teavitada ka vastavaid asutusi, et petulehti saaks sulgeda ja teisi tarbijaid hoiatada.
Tulevikku vaadates on valdkonna võtmesõnad nutikus, järjepidevad investeeringud ja selge eristumine ülerahvastunud digitaalsel turul. Tõnu Väät rõhutab, et Eesti e-poodide konkurentsieelis ei sünni enam hinnaga võistlemisest, vaid oskusest mängida välja oma lokaalsed tugevused. „Meie tugevus on eestikeelne klienditeenindus, kiire tarne ja vahetu suhtlus. Suured rahvusvahelised tegijad seda ei paku,“ sõnas ta. Just see inimlik mõõde, milleks on võimalus kiiresti abi saada, suhelda emakeeles ja tunda, et müüja on päriselt olemas, loob usalduse, mida anonüümne globaalne platvorm ei suuda pakkuda.
Hetkel kuum
Väädi hinnangul peab e-pood mõtlema kliendikogemusele tervikuna, alates esimesest kokkupuutest kuni järelteeninduseni. See tähendab, et ostuteekond peab olema loogiline, kiire ja hõõrdumiseta, otsing töötab, liigseid andmeid ei küsita ning maksmine ja tarnimine on selged ja mugavad. „Keegi ei tule niisama sinu e-poodi. Sa pead iga päev nähtav olema ja oma väärtust selgitama,“ ütles Väät. Tema sõnul ei piisa enam lihtsalt toimivast veebipoest, vaid kaupmees peab aktiivselt suhtlema, selgitama ja meelde tuletama, miks just tema juurest tasub osta.
Oluline roll on ka usaldusel ja nähtavusel. Eesti e-pood, mis julgeb näidata oma nägu, tutvustada meeskonda, rääkida ausalt tarneajadest ja probleemide lahendamisest, on tarbija silmis märksa usaldusväärsem. Väät rõhutab, et suhtlus ei tähenda ainult kampaaniaid ja allahindlusi, vaid ka sisulist kontakti kliendiga, olgu selleks personaalne klienditugi, järelkiri pärast ostu või läbimõeldud soovitused varasemate ostude põhjal.
Investeeringud ei piirdu ainult turunduse ja kasutajamugavusega. Väät toob esile, et nutikus tähendab ka tehnoloogiliste lahenduste teadlikku kasutamist – automatiseeritud soovitused, sujuv mobiilikogemus ja turvalised makselahendused peavad töötama taustal nii, et klient neid ei märkagi, kuid tunnetab mugavust. „Kui tarbija peab mõtlema, kuidas sinu poest osta, siis on juba hilja. Ta on juba järgmise akna avanud,“ märkis ta.
Kokkuvõttes näeb Väät tulevikus edu neil e-poodidel, kes ei püüa olla kõigile kõike, vaid keskenduvad oma tugevustele, investeerivad järjekindlalt ja loovad kliendiga päris suhte. Lokaalsus ei ole tema sõnul nõrkus, vaid strateegiline eelis, kui seda teadlikult ja julgelt välja mängida.
Saadet juhib Kuldar Kullassepp Maksekeskusest.
Seotud lood


Enimloetud
Viimased uudised
Konverentsid ja koolitused



Hetkel kuum


Liitu uudiskirjaga
Telli uudiskiri ning saad oma postkasti päeva olulisemad uudised.
Tagasi Kaubandus esilehele
